Audit cybersécurité : prix, périmètre et pentest, les écarts à vérifier sur un devis
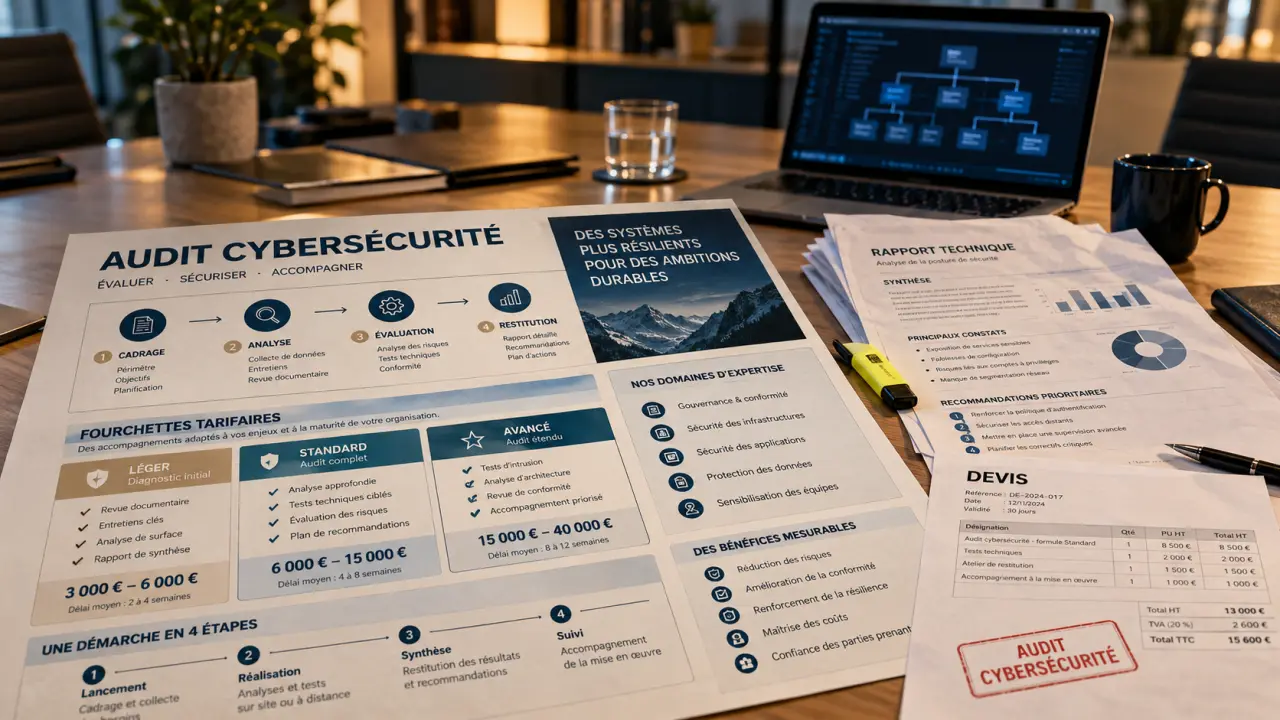
Un audit de cybersécurité peut représenter 3 000 € à 7 000 € pour un périmètre ciblé, puis atteindre 20 000 € à 50 000 € pour une mission étendue. Ces enveloppes ne couvrent pas les mêmes contrôles. Pour comparer les prix, il faut surtout savoir quels systèmes seront examinés, avec quelle profondeur et quels livrables. Le nombre de salariés, seul, ne permet pas de choisir.
Quel budget prévoir selon votre entreprise et le périmètre ?
Les fourchettes suivantes constituent des repères de préparation budgétaire, et non un barème universel. Les termes « léger », « standard » ou « avancé » ne désignent pas des prestations normalisées : chaque cabinet doit préciser leur contenu et indiquer si ses montants sont hors taxes.
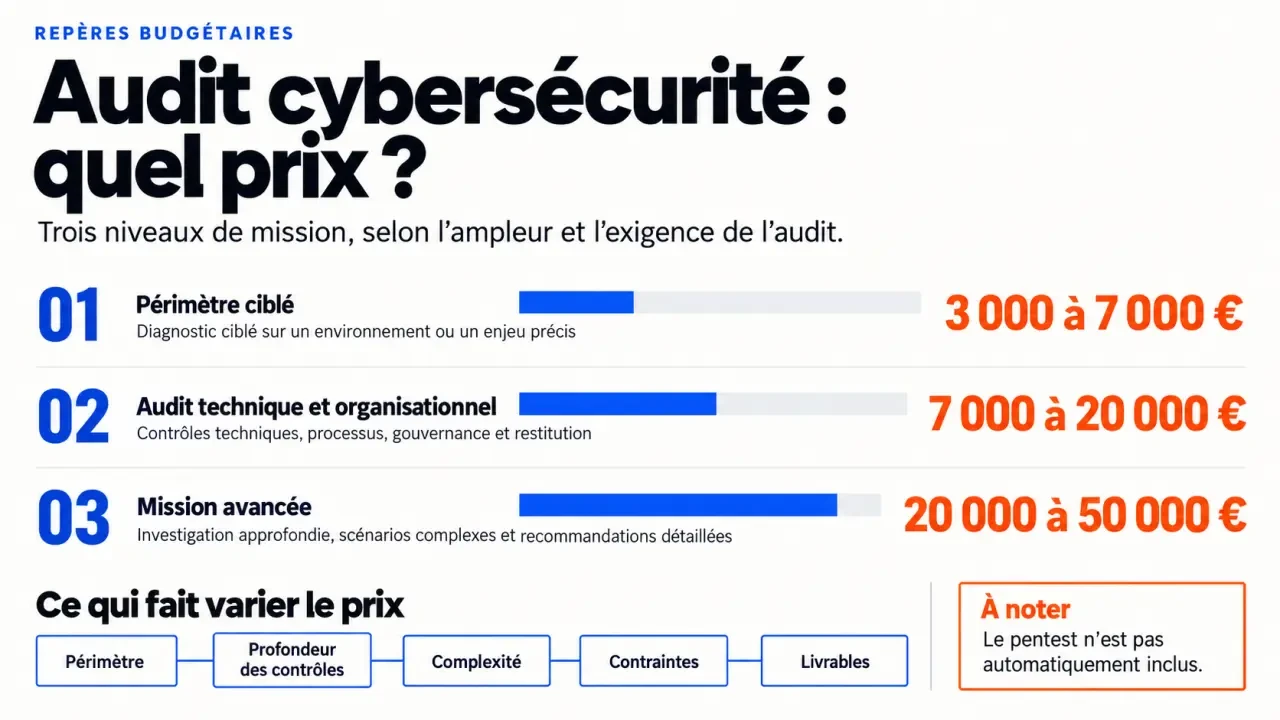
| Situation | Mission à envisager | Enveloppe indicative |
|---|---|---|
| TPE ou petite PME, environnement simple | Diagnostic ciblé des accès, configurations et sauvegardes | 3 000 € à 7 000 € |
| PME avec plusieurs services ou infrastructure hybride | Audit technique et organisationnel sur un périmètre défini | 7 000 € à 20 000 € |
| PME complexe, ETI ou environnement sensible | Mission avancée, plusieurs domaines techniques et investigations approfondies | 20 000 € à 50 000 € |
Une entreprise de 10 à 50 postes utilisant essentiellement des services cloud n’a pas nécessairement besoin d’un audit global. À l’inverse, une petite structure exploitant une plateforme marchande critique peut nécessiter des tests applicatifs approfondis. La criticité des activités pèse autant que la taille du parc.
Pour une ETI multisite ou un grand compte, ces enveloppes peuvent être dépassées. Une démarche par lots — identités, infrastructure, applications, gouvernance — permet alors de chiffrer chaque chantier sans laisser croire qu’un premier lot couvre tout le système d’information.
Choisir les contrôles avant de choisir un niveau de prix
Diagnostic, audit technique et audit organisationnel : des objectifs distincts
Un diagnostic léger sert à repérer les principaux écarts et à orienter les investigations. L’audit technique examine plus précisément les configurations, les droits d’accès, les serveurs, le cloud ou Active Directory, l’annuaire qui centralise souvent les comptes et autorisations. L’audit organisationnel étudie les responsabilités, les procédures, la gestion des prestataires et la préparation aux incidents.
Un audit standard peut combiner ces approches sur un échantillon. Une mission avancée approfondit les contrôles, tandis qu’un audit global cherche à couvrir les grandes composantes du système d’information. Aucun de ces intitulés ne garantit, à lui seul, l’exhaustivité.
Le pentest n’est pas automatiquement inclus
Un audit de vulnérabilités recherche des faiblesses ; un test d’intrusion, ou pentest, tente d’en démontrer l’exploitation dans un cadre autorisé. Les vérifications manuelles, l’enchaînement de failles et l’analyse des conséquences demandent du temps supplémentaire. Un scan automatisé ne constitue donc pas un équivalent moins cher d’un pentest.
Demandez si les tests portent sur les accès externes, le réseau interne ou une application. Le devis doit préciser les comptes fournis, les limites d’exploitation, les créneaux autorisés et la procédure d’arrêt. Un test de restauration des sauvegardes mérite également une ligne explicite : consulter une configuration ne prouve pas qu’une reprise fonctionne.
Voyez votre sécurité comme une mosaïque : chaque contrôle éclaire une pièce, mais les jonctions peuvent rester fragiles. Une messagerie protégée ne suffit pas si son compte de récupération est partagé ; une sauvegarde correcte peut devenir inaccessible si elle dépend du même annuaire compromis. Pour optimiser le budget, faites examiner les dépendances entre services critiques, pas seulement une liste d’équipements.
Ce qui explique réellement les écarts entre deux devis
Le prix repose généralement sur une charge de travail multipliée par un tarif journalier moyen, ou TJM. Un repère de 700 à 900 € par jour peut servir à comprendre certains chiffrages, sans constituer une limite de marché : expertise spécialisée, contraintes et modalités contractuelles peuvent modifier ce tarif.
- Le périmètre : sites, applications, équipements, environnements cloud et comptes à examiner.
- La profondeur : échantillonnage ou revue étendue, scans ou validations manuelles, tests avec ou sans accès internes.
- La complexité : systèmes anciens, interconnexions, technologies industrielles ou logiciels métier spécifiques.
- Les contraintes : intervention nocturne, déplacement, urgence et coordination de plusieurs prestataires.
- La restitution : rapport technique, synthèse dirigeant, atelier de priorisation et vérification des corrections.
Le nombre de jours doit intégrer le cadrage, les investigations, l’analyse et la rédaction. Une offre apparemment économique peut exclure la restitution ou le contre-audit. À l’inverse, un forfait supérieur peut les comprendre. Comparez donc le coût à périmètre et livrables équivalents, plutôt que le seul total.
Attention également aux abonnements : une offre à 100 à 200 €/utilisateur/mois relève d’un service récurrent dont il faut examiner l’ensemble des prestations. Elle ne se compare pas directement au prix d’un audit ponctuel, même lorsqu’un diagnostic y est inclus.
Les preuves à exiger avant de signer
Un devis sérieux doit rendre la mission vérifiable. Demandez un exemple anonymisé de rapport et recherchez les éléments suivants :
- Un périmètre précis, avec exclusions et prérequis d’accès.
- Une méthode de contrôle et un calendrier d’intervention.
- Un rapport technique contenant des constats étayés et leurs conséquences.
- Une synthèse compréhensible par la direction.
- Un plan d’action priorisé, avec responsables et échéances à définir.
- Les conditions du suivi et des nouveaux tests après correction.
Un indépendant peut convenir à une mission ciblée ; un cabinet peut mobiliser plusieurs spécialités. Un outil automatisé facilite certains contrôles, mais ne remplace pas l’interprétation des risques métier. Examinez surtout l’expérience des intervenants, leur confidentialité et leur capacité à sécuriser les informations collectées.
La qualification PASSI de l’ANSSI peut être pertinente, voire requise dans certains cadres : vérifiez son périmètre exact. Distinguez aussi audit et certification. Une analyse des écarts à ISO 27001 n’est pas une certification ; une revue RGPD ne garantit pas toute la conformité. Les exigences NIS2 ou DORA doivent être examinées selon votre activité et votre assujettissement.
Réserver un budget pour agir après le rapport
La valeur de l’audit dépend des corrections réalisées. Prévoyez séparément le coût des investigations, celui des remédiations et celui de leur vérification. Fermer des comptes dormants peut demander peu d’achat, mais du temps interne ; revoir l’architecture des accès peut nécessiter un véritable projet.
Pour apprécier le retour sur investissement, partez de vos scénarios : interruption des ventes, indisponibilité de la production, restauration des données ou mobilisation des équipes. Évitez un coût moyen d’incident appliqué indistinctement à toutes les PME. Un rapport documenté peut aussi faciliter les échanges avec un assureur, sans garantir une couverture ni une réduction de prime.
Des aides régionales ou des programmes d’accompagnement peuvent contribuer au financement selon votre implantation et votre éligibilité. Renseignez-vous auprès de votre CCI, de votre région ou via France Num avant de signer : certains dispositifs imposent une demande préalable. Une prise en charge de formation ne signifie pas que l’audit technique sera financé.
Pour obtenir des offres comparables, transmettez aux prestataires le même inventaire : effectifs, sites, applications critiques, hébergement, contraintes et objectif de la mission. Demandez ensuite une proposition distinguant socle, options et suivi. Vous pourrez arbitrer sur la protection recherchée, plutôt que choisir un prix dont le contenu reste flou.
- Audit cybersécurité : prix, périmètre et pentest, les écarts à vérifier sur un devis - 25 octobre 2026
- Salesflow Premium : un avis sur la prospection LinkedIn, pas sur un CRM complet - 24 octobre 2026
- Histoire de l’intelligence artificielle : des règles de Turing aux réponses de ChatGPT - 23 octobre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Sécurité des absences en entreprise : RGPD, accès restreints et pièges à éviter
 ACI Technology à Paris, l’infogérance réseau et la cybersécurité pour PME et ETI
 OIV cybersécurité : 20 règles, SIIV, ANSSI et sanctions à connaître
 Cnam cybersécurité : certificat, ingénieur ou master, quel parcours pour changer de niveau ?