Cnam cybersécurité : certificat, ingénieur ou master, quel parcours pour changer de niveau ?
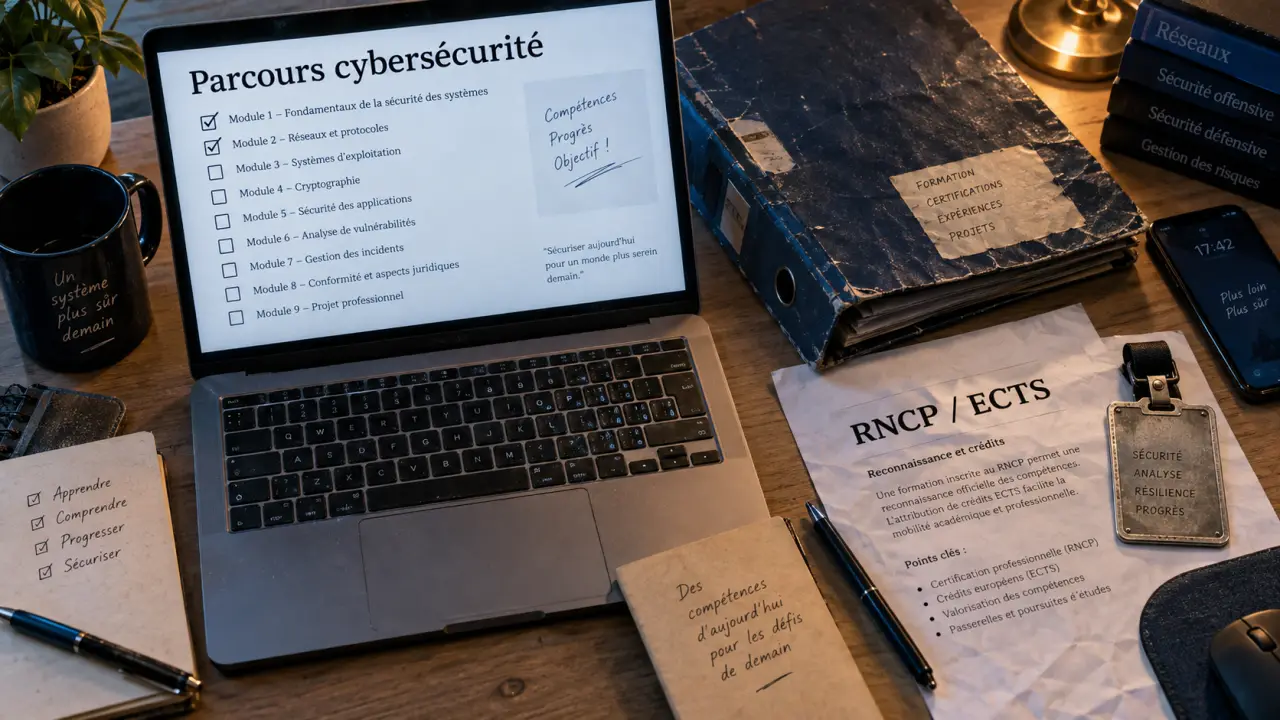
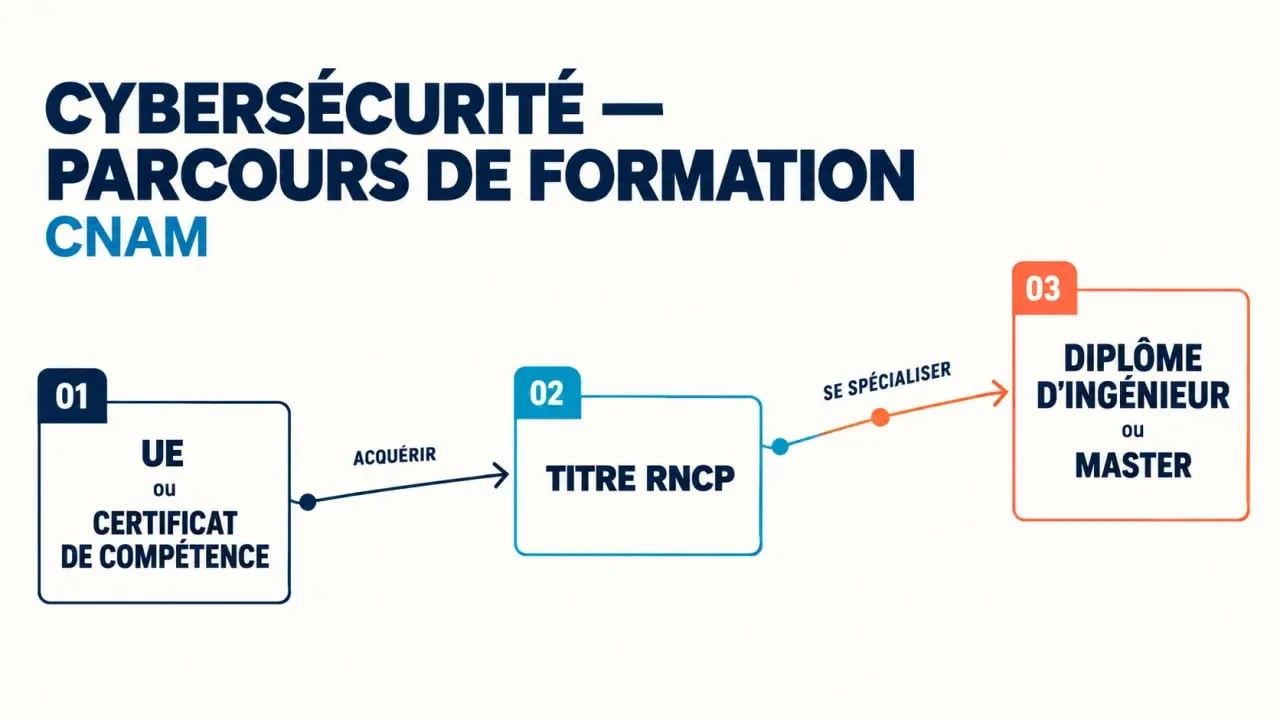
Le Cnam propose plusieurs voies pour se former à la cybersécurité en reprise d’études : unités d’enseignement à la carte, certificats de compétence, titres RNCP, diplôme d’ingénieur et master. Le bon choix dépend de votre niveau technique, de votre expérience et du métier visé. Pour un salarié, les formats à distance, en soirée ou le samedi permettent de progresser tout en conservant une activité professionnelle.
Repérer le bon niveau dans l’offre Cnam cybersécurité
L’offre ne s’adresse pas uniquement aux profils déjà ingénieurs. Elle permet d’acquérir progressivement des compétences en sécurité informatique, réseaux, systèmes, gestion des identités et protection des données. Les fiches détaillées et le moteur de recherche du Cnam servent ensuite à filtrer les formations selon le lieu, le rythme et la modalité de suivi.
Quiz : Formations Cnam Cybersécurité
| Parcours | À qui il convient | Finalité | Niveau de sortie |
|---|---|---|---|
| UE ou certificat de compétence | Professionnels souhaitant cibler une compétence précise ou tester leur projet | Monter en compétence sans s’engager immédiatement dans un cursus long | Variable selon le parcours |
| Titre RNCP | Candidats recherchant une certification professionnelle structurée | Valider des compétences directement mobilisables en entreprise | Selon le titre concerné |
| Diplôme d’ingénieur informatique, parcours cybersécurité | Profils disposant d’un Bac+2 technique ou d’acquis équivalents | Accéder à des fonctions d’ingénierie et d’expertise | Bac+5, niveau 7 |
| Master informatique, parcours sécurité informatique, cybersécurité et cybermenaces | Profils de niveau Bac+3 en informatique ou dans un domaine proche | Approfondir l’analyse, la conception et la gouvernance de la sécurité | Bac+5, niveau 7 |
Le RNCP, ou Répertoire national des certifications professionnelles, aide à identifier le niveau reconnu d’une certification. Les ECTS correspondent à des crédits capitalisables dans l’enseignement supérieur. Ces repères ne remplacent toutefois pas la lecture des prérequis. Une formation peut demander des bases en développement, administration système, réseaux ou mathématiques.
Certificat, titre, diplôme d’ingénieur ou master : relier la formation à son objectif
Commencer par une brique de compétences
Une UE isolée ou un certificat de compétence convient lorsqu’il faut consolider un point précis : sécurité des systèmes d’information, réseau, gestion des accès, conformité ou pratiques de durcissement. Cette voie peut convenir à un administrateur systèmes, un développeur ou un technicien qui souhaite évoluer progressivement. Elle demande moins d’engagement qu’un Bac+5, mais elle ne donne pas le même niveau de qualification globale.
Viser une certification professionnelle structurée
Un titre RNCP organise l’apprentissage autour de compétences attendues dans un métier. Il peut accompagner une reconversion lorsque le candidat veut présenter un projet lisible aux recruteurs. Avant de s’inscrire, il faut vérifier le niveau du titre, les blocs de compétences, les modalités d’évaluation et les éventuelles passerelles vers un diplôme plus long.
Choisir entre ingénierie et spécialisation universitaire
Le diplôme d’ingénieur en informatique, parcours cybersécurité, est accessible à partir d’un Bac+2, ou niveau 5, sous réserve des conditions d’admission. Il représente 180 crédits et mène au niveau 7. Le master demande en principe un Bac+3, ou niveau 6, et représente 120 crédits, répartis sur un M1 et un M2 de 60 ECTS chacun. L’accès direct en M2 suppose la validation d’un M1 ou d’un niveau Bac+4 équivalent.
Le choix dépend d’abord du point de départ. Un candidat titulaire d’un Bac+2 qui souhaite construire progressivement une expertise d’ingénieur pourra examiner le parcours ingénieur. Un titulaire d’une licence informatique, déjà à l’aise avec les fondamentaux, pourra privilégier le master pour se spécialiser en sécurité informatique, cybersécurité et cybermenaces.
Ce que couvrent les parcours Bac+5 et les métiers visés
Le parcours d’ingénieur cybersécurité associe les fondamentaux de l’informatique à des compétences de sécurité. Il comprend notamment un bloc de 24 ECTS composé de quatre UE, avec des enseignements à choisir dans au moins trois domaines parmi cinq. Parmi les briques prévues figurent l’algorithmique et l’optimisation, le génie logiciel, les systèmes d’information, ainsi que les réseaux et systèmes mobiles. Ces UE représentent 6 ECTS chacune.
Cette base prépare à plusieurs environnements : supervision au sein d’un SOC, conception de produits de sécurité, développement d’applications sécurisées, audit ou administration de plateformes. Le master approfondit pour sa part les enjeux liés à la sécurité des systèmes, aux cybermenaces et à l’analyse des risques. Ses modalités d’évaluation prévoient une moyenne minimale de 10/20 par unité d’acquis, sans note inférieure à 8/20.
En cybersécurité, une alerte dans un journal d’événements, une anomalie réseau ou un compte compromis doit être replacé dans une chronologie. Savoir horodater, corréler et prioriser les signaux compte autant que la maîtrise d’un outil. La lecture des traces permet de reconstituer une chaîne d’attaque, de limiter sa propagation et de documenter une décision de réponse. Elle distingue l’exécution technique d’une véritable investigation.
Selon le parcours suivi et l’expérience acquise, les débouchés peuvent inclure les fonctions d’analyste en cybersécurité, ingénieur sécurité, auditeur SSI, architecte de sécurité, responsable de la sécurité des systèmes d’information, consultant, ingénieur en sécurité opérationnelle ou spécialiste de la cyber threat intelligence. Un poste de RSSI suppose généralement une expérience professionnelle complémentaire. Le diplôme apporte un socle, mais ne remplace pas la pratique du pilotage et de la gouvernance.
Admission, validation des acquis et rythme : préparer son dossier
Le Cnam s’inscrit dans une logique de formation tout au long de la vie. L’admission peut être étudiée sur dossier pour vérifier la cohérence entre le cursus antérieur, l’expérience professionnelle et les exigences techniques de la formation. Ne présentez pas uniquement vos diplômes. Décrivez aussi les environnements administrés, les projets de développement, les missions réseau, les certifications, les responsabilités et les réalisations personnelles en lien avec votre projet.
- VAE : validation des acquis de l’expérience pour faire reconnaître des compétences acquises en activité.
- VES : validation des études supérieures, utile pour demander la prise en compte d’un parcours déjà suivi.
- VAPP : validation des acquis professionnels et personnels, qui peut faciliter l’accès à une formation malgré un diplôme initial différent.
La FOAD, ou formation ouverte et à distance, ainsi que les rythmes en soirée ou le samedi, conviennent particulièrement aux personnes en emploi. Les modalités varient cependant selon les centres. Une même formation peut être proposée en présentiel, à distance planifiée ou dans un format hybride. Les centres régionaux et internationaux n’ouvrent pas nécessairement les mêmes UE au même semestre.
Les vérifications à faire avant de s’inscrire
Avant de candidater, consultez la fiche exacte du parcours et du centre retenu. Vérifiez le niveau d’entrée, les prérequis techniques, le programme des UE, la modalité réelle de suivi et les conditions d’évaluation. Pour le diplôme d’ingénieur cybersécurité, la certification RNCP39126 est accréditée du 01/09/2026 au 31/08/2029. Le master est associé à la certification RNCP39278, accréditée du 30/05/2025 au 31/08/2030.
Les tarifs, les calendriers et les possibilités de prise en charge ne sont pas toujours affichés avant la sélection de critères précis. Préparez donc une demande indiquant votre centre, vos disponibilités, votre statut professionnel et la formation ciblée. Selon votre situation, le financement peut être étudié avec l’employeur, un OPCO ou les dispositifs auxquels vous êtes éligible. Une inscription au RNCP ne signifie pas automatiquement qu’un parcours est finançable par le CPF.
Enfin, ne choisissez pas uniquement en fonction de l’intitulé « cybersécurité ». Comparez les compétences enseignées avec les missions que vous souhaitez exercer dans deux ou trois ans. Un projet orienté SOC et réponse à incident ne suit pas nécessairement la même trajectoire qu’un objectif d’architecte de sécurité, de DPO ou d’auditeur. Cette comparaison vous aidera à sélectionner la fiche Cnam la plus cohérente avec votre projet, plutôt qu’un parcours qui paraît seulement prestigieux sur le papier.

- Cnam cybersécurité : certificat, ingénieur ou master, quel parcours pour changer de niveau ? - 14 septembre 2026
- Lucca, un SIRH SaaS modulaire pour digitaliser les processus RH et administratifs - 13 septembre 2026
- Good, word count is in range. Now I’ll assemble the final HTML with proper tags and output the final response. - 12 septembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Word, Excel, systèmes et matériel : les outils informatiques à ne pas confondre
 Outils de gestion : choisir le noyau logiciel avant d’empiler les applications
 Moving to cloud computing : choisir la bonne stratégie entre lift and shift, replatforming et refactorisation
 Integrated business solutions : centraliser IT, ERP et services B2B sans multiplier les prestataires