Forensic en cybersécurité : préserver les traces avant de réparer les systèmes
Le forensic en cybersécurité consiste à collecter, préserver et analyser des traces numériques pour comprendre un incident et en documenter les conséquences. Après une intrusion, il aide à établir ce qui s’est passé, quels systèmes ont été touchés et quelles données ont pu être compromises. Son premier impératif : éviter que les opérations de réparation ne détruisent les éléments nécessaires à l’enquête.
Une enquête numérique pour établir les faits, pas seulement supprimer le malware
Le terme anglais forensic renvoie au latin forum, lieu où se débattaient notamment les affaires judiciaires. Appliqué à l’informatique, il désigne une démarche de criminalistique numérique : examiner méthodiquement des éléments techniques, comme la police scientifique examine des indices matériels.
Un fichier, une connexion, un journal d’authentification ou un fragment de mémoire constituent des artefacts numériques. Leur rapprochement permet de reconstituer une chronologie, de rechercher le vecteur d’attaque et d’évaluer l’étendue de la compromission. Contrairement à un audit de sécurité, qui recherche surtout des faiblesses, l’investigation cherche à expliquer des événements effectivement survenus.
Orange Pro illustre cette démarche par un scénario où un malware s’exécute à 3 heures du matin et entraîne l’exfiltration de 50 Go de fichiers clients. L’enjeu dépasse alors la suppression du programme : il faut déterminer quel compte a été utilisé, quels fichiers ont été consultés et si l’accès frauduleux persiste.
L’enquête peut révéler une infrastructure d’attaque ou un mode opératoire. Elle ne permet pas toujours d’identifier une personne : une adresse IP peut correspondre à un relais compromis. Attribuer une attaque exige davantage que repérer son origine apparente.
Choisir entre analyse à chaud, à froid et observation réseau
Les trois approches sont complémentaires. Leur choix dépend de l’état des équipements, de l’urgence opérationnelle et des traces recherchées. Dans une réponse à incident, l’analyste travaille avec les équipes informatiques pour arbitrer entre confinement, continuité d’activité et préservation des éléments utiles.
| Approche | Éléments examinés | Intérêt et limite |
|---|---|---|
| Live forensics, ou analyse à chaud | Mémoire vive, processus et connexions d’un système allumé | Préserve des traces volatiles ; toute intervention modifie néanmoins l’état du système. |
| Dead forensics, ou analyse à froid | Image d’un disque ou d’un support de stockage | Permet une analyse reproductible sur copie ; ne restitue pas la mémoire vive perdue. |
| Analyse réseau en temps réel | Flux, paquets et communications observables | Éclaire les échanges en cours ; reste limitée par la visibilité et le chiffrement. |
Éteindre ou redémarrer immédiatement une machine suspecte n’est donc pas un réflexe universel. Cela peut faire disparaître des informations présentes en RAM. À l’inverse, maintenir un poste compromis connecté peut laisser l’attaque se poursuivre. Il faut organiser son isolement et la collecte avec l’équipe de réponse à incident, sans improviser de manipulations.
Les outils répondent à des besoins distincts : Autopsy, EnCase ou FTK servent notamment à examiner des supports et des fichiers ; Volatility à analyser des captures mémoire ; Wireshark à examiner le trafic réseau. Aucun ne produit seul une conclusion fiable : l’interprétation et le recoupement restent indispensables.
Dans le cloud, sur mobile ou sur des objets connectés, les possibilités de collecte changent. L’accès aux journaux, les droits d’administration, les sauvegardes et la coopération du fournisseur deviennent déterminants. Une copie de disque ne suffit pas nécessairement à reconstituer une compromission de compte cloud.
Les quatre phases d’une investigation exploitable
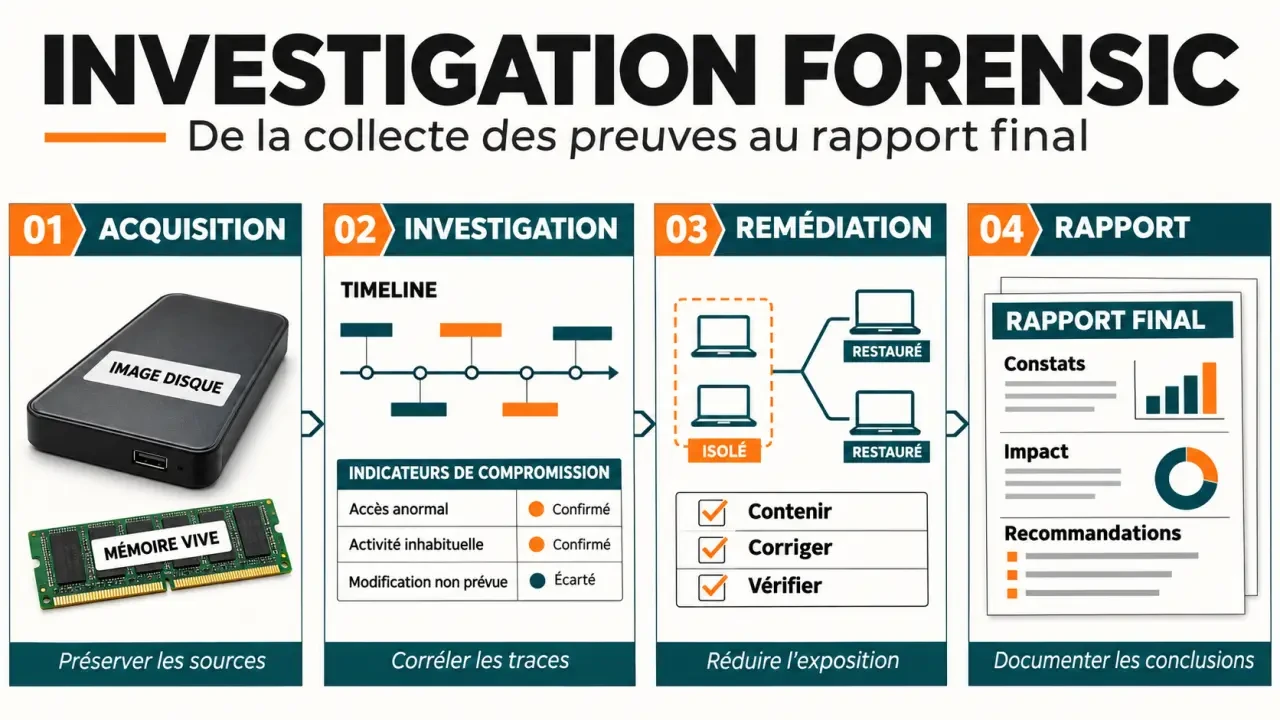
Acquisition, investigation, remédiation et rapport structurent le travail. Ce déroulement n’est pas entièrement linéaire : une mesure de confinement peut être urgente, et de nouvelles découvertes peuvent imposer une collecte supplémentaire.
Acquérir sans perdre la traçabilité
L’analyste commence par délimiter le périmètre et prioriser les traces fragiles : mémoire vive, journaux proches de leur expiration, sessions actives. Il réalise ensuite les acquisitions adaptées, par exemple une image disque bit-à-bit. Les supports, horaires, intervenants, outils et opérations sont consignés dans une chaîne de conservation des preuves, ou chain of custody.
Une empreinte cryptographique, appelée hash, permet de vérifier qu’une copie n’a pas changé entre deux contrôles. Elle ne prouve toutefois ni la véracité du contenu initial ni, à elle seule, la légalité de sa collecte. Les originaux sont protégés et les analyses sont réalisées sur des copies lorsque c’est possible.
Recouper les indices pour reconstruire la chronologie
L’investigation rapproche les journaux, fichiers, traces mémoire et communications pour construire une timeline. Elle distingue les faits établis des hypothèses et recherche des indicateurs de compromission utilisables sur d’autres équipements. Des traces effacées ou des horodatages manipulés peuvent compliquer cette reconstruction.
Comme une fibre retrouvée sur un vêtement, une trace isolée vaut surtout par ses correspondances. Un fichier suspect n’établit pas, à lui seul, qu’il a été exécuté ; une connexion sortante ne démontre pas nécessairement une fuite. Relier l’exécution d’un processus, l’accès à des documents et un transfert réseau permet de mieux étayer une conclusion. Cette logique évite de confondre présence, action et conséquence.
Remédier et produire un rapport vérifiable
La remédiation peut comprendre la révocation de sessions, le renouvellement d’identifiants, la correction d’une vulnérabilité ou la reconstruction d’équipements. Elle est coordonnée avec la conservation des traces. Le rapport expose ensuite le périmètre, la méthode, la chronologie, les constats, leurs limites et les recommandations. Il doit permettre au dirigeant de décider et à un autre spécialiste de comprendre le raisonnement suivi.
Preuve judiciaire, RGPD et assurance : des objectifs à cadrer
Le forensic technique vise d’abord à comprendre l’incident et à sécuriser l’environnement. Le forensic judiciaire prépare des éléments susceptibles d’être discutés dans une procédure. Les méthodes se recoupent, mais un rapport technique ne devient pas automatiquement une preuve incontestable. La recevabilité et la valeur probante dépendent notamment du cadre juridique, des conditions de collecte et de leur appréciation dans la procédure.
L’accès aux messageries, aux postes des salariés et aux données personnelles doit être autorisé, proportionné et encadré. Associer le service juridique et le délégué à la protection des données aide à définir les accès, les destinataires du rapport et la conservation des éléments collectés.
En cas de violation de données personnelles soumise à notification, le RGPD prévoit une notification à l’autorité compétente, en principe dans les 72 heures après en avoir pris connaissance. Il ne faut pas attendre la fin de l’enquête pour traiter cette obligation. L’investigation aide à préciser les données concernées et les conséquences, sans garantir à elle seule la conformité.
Pour une cyberassurance, le rapport peut documenter les circonstances et les dommages. Les exigences dépendent du contrat : mieux vaut vérifier rapidement les modalités de déclaration et de mobilisation des prestataires.
Préparer l’intervention et choisir les bonnes compétences
Avant l’incident, la préparation forensique consiste à disposer de journaux utiles, d’horloges synchronisées, d’accès maîtrisés et de procédures de collecte. Ce travail préventif n’autorise pas une surveillance illimitée : les données enregistrées et leur durée de conservation doivent rester justifiées.
Pour choisir un prestataire, demandez un périmètre écrit, les modalités de protection des preuves, les livrables attendus et la coordination prévue avec votre équipe informatique. Coût et délai dépendent notamment du nombre d’équipements, du volume de données, de leur accessibilité et de la profondeur d’analyse ; un diagnostic initial aide à les cadrer.
Pour exercer, l’analyste doit maîtriser les systèmes, les réseaux, les systèmes de fichiers et la rédaction technique, avec des bases juridiques solides. Des parcours Bachelor puis Mastère en cybersécurité peuvent constituer une voie d’entrée ; Nexa présente notamment un Bachelor sur 3 ans. La pratique en laboratoire, sur des environnements autorisés, reste essentielle pour apprendre à collecter sans altérer et à conclure sans surinterpréter.
- Forensic en cybersécurité : préserver les traces avant de réparer les systèmes - 7 novembre 2026
- Formation certifiée Business Architect Tool : choisir entre PEGA, TOGAF et modélisation métier - 6 novembre 2026
- Aruco intelligence artificielle : le média à lire, les marqueurs à ne pas confondre - 5 novembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 ACI Technology à Paris, l’infogérance réseau et la cybersécurité pour PME et ETI
 Audit cybersécurité à Paris : faut-il un audit technique, un audit de conformité ou un pentest ?
 OIV cybersécurité : 20 règles, SIIV, ANSSI et sanctions à connaître
 Consultant cybersécurité : de l’audit au conseil, un métier qui dépasse la technique