Consultant cybersécurité : de l’audit au conseil, un métier qui dépasse la technique
Le consultant en cybersécurité aide les organisations à protéger leurs systèmes d’information, leurs données et leur activité. Il évalue les risques, recherche les failles et propose des mesures concrètes pour les corriger. Ce métier associe expertise informatique, analyse et pédagogie : savoir expliquer une priorité à une direction compte autant que comprendre une vulnérabilité. Accessible notamment après un bac+5 ou une expérience informatique complétée par une spécialisation, il recouvre plusieurs réalités professionnelles.
Une mission de conseil, pas seulement une recherche de failles
Le consultant apporte un regard extérieur sur la sécurité d’une organisation. Son objectif n’est pas de promettre une protection absolue, mais de réduire les risques en tenant compte des contraintes opérationnelles. Protéger les données clients, éviter l’arrêt d’une production ou sécuriser une migration vers le cloud ne demande pas les mêmes arbitrages.
Testez vos connaissances sur le métier de consultant en cybersécurité
Répondez aux six questions, puis validez vos réponses pour découvrir votre score et les corrections.
Les intitulés varient selon le périmètre. Un consultant SSI travaille sur la sécurité des systèmes d’information ; un consultant IAM se concentre sur la gestion des identités et des accès : qui peut accéder à quoi, avec quels droits et quelles vérifications. Les appellations « consultant sécurité informatique » et « consultant cyberdéfense » peuvent couvrir des missions différentes selon l’employeur.
Des fonctions voisines, mais des responsabilités distinctes
Le consultant peut réaliser des audits, piloter des projets ou accompagner un responsable sécurité. Il ne faut toutefois pas confondre son statut de conseil avec une spécialité technique ou une fonction de direction.
| Fonction | Contribution principale |
|---|---|
| Auditeur sécurité | Évaluer un périmètre et documenter les écarts. |
| Pentester | Tester l’exploitation de failles dans un cadre expressément autorisé. |
| Ingénieur sécurité | Concevoir, déployer ou maintenir des protections. |
| Analyste SOC | Surveiller les alertes et investiguer les événements suspects. |
| RSSI | Piloter la politique de sécurité et ses priorités avec la direction. |
Ces rôles peuvent se recouper. Un consultant spécialisé en gouvernance travaille davantage sur les risques et l’organisation qu’un consultant chargé de tests d’intrusion.
Du cadrage au suivi : les résultats attendus d’une intervention
Une mission commence par un cadrage : systèmes concernés, objectifs, interlocuteurs, contraintes et autorisations. Le consultant examine ensuite l’existant grâce à des entretiens, des documents d’architecture, des configurations ou des tests techniques. Un audit de sécurité peut porter sur les réseaux, une application web ou une infrastructure cloud.
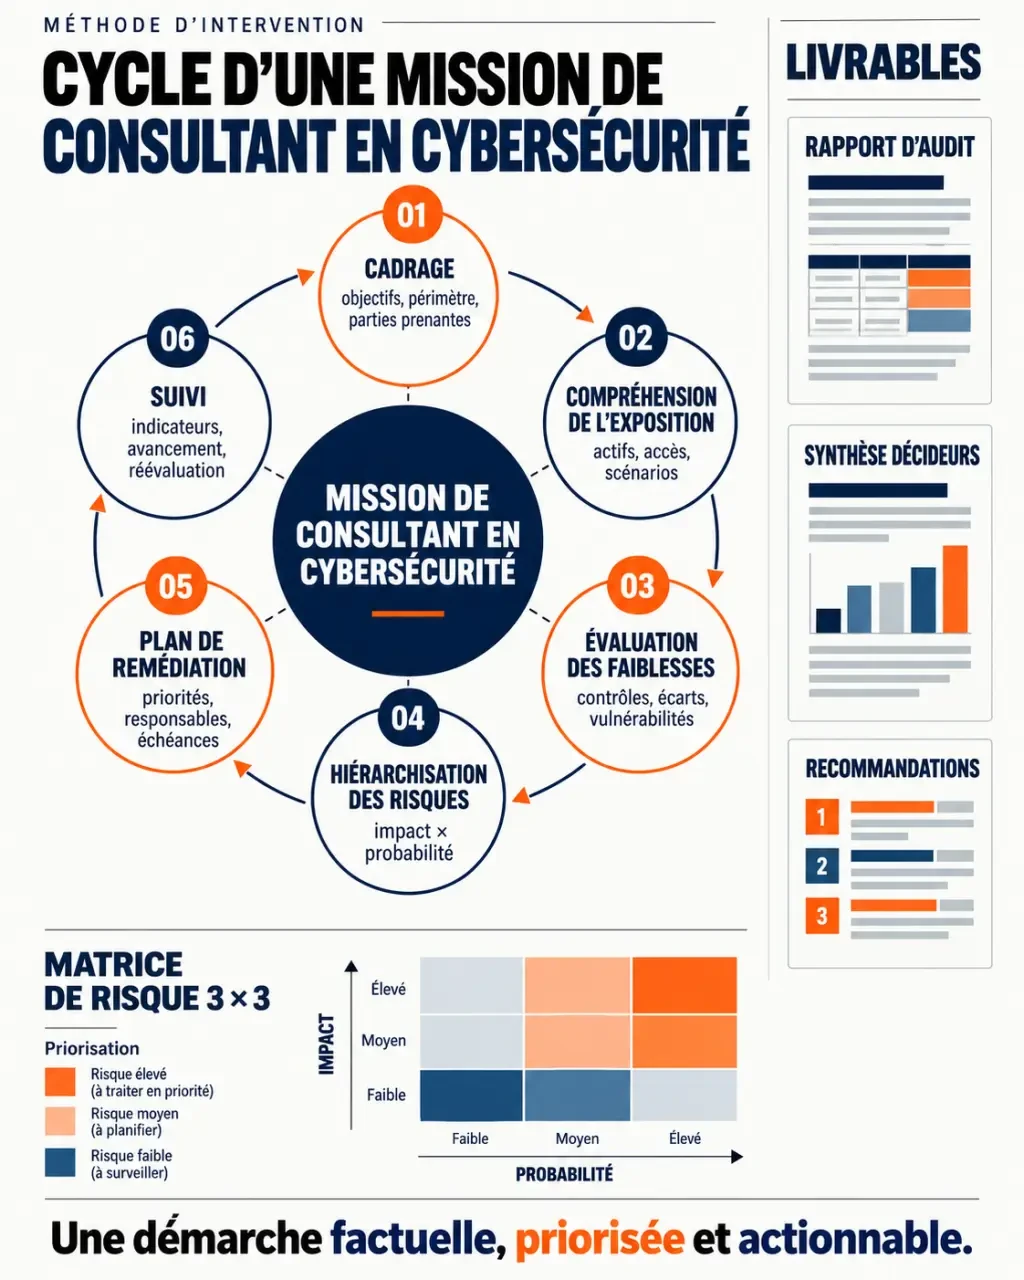
- Comprendre l’exposition : repérer les actifs sensibles, les accès et les dépendances.
- Évaluer les faiblesses : analyser les configurations, les pratiques et les vulnérabilités.
- Hiérarchiser les risques : rapprocher les constats techniques de leurs conséquences métier.
- Organiser la correction : proposer un plan de remédiation, des responsables et un suivi.
Les livrables comprennent généralement un rapport d’audit, une synthèse pour les décideurs et des recommandations applicables. Une liste de failles sans ordre de priorité reste insuffisante : l’entreprise doit comprendre quoi corriger d’abord et comment vérifier le résultat.
Une recommandation est un rouage dans une chaîne de décision. Imposer une authentification renforcée ne suffit pas si personne n’a prévu la récupération d’accès d’un salarié bloqué. Le consultant doit donc examiner les dépendances entre sécurité, assistance et continuité d’activité. Cette attention aux points de friction distingue une protection théorique d’une mesure réellement utilisable.
Lors d’une cyberattaque, une intervention spécialisée
En réponse à incident, le consultant peut aider à reconstituer la chronologie, identifier le point d’entrée et déterminer les systèmes touchés. Avec les équipes compétentes, il contribue au confinement, à la préservation des traces et à la remise en sécurité. Le nettoyage et le rétablissement doivent être coordonnés : effacer trop vite peut faire disparaître des éléments utiles à l’investigation. Tous les consultants ne pratiquent pas cette spécialité.
Les compétences qui font la différence sur le terrain
Un socle en réseaux et systèmes permet de comprendre les échanges, les erreurs de configuration et les mécanismes de protection. Il comprend notamment l’architecture réseau, les protocoles, les pare-feu et l’administration Linux ou Windows. Selon la spécialité s’ajoutent la sécurité applicative, le cloud, la cryptographie ou les outils de scan et de pentest.
Il n’est pas nécessaire de tout maîtriser au même niveau. Un spécialiste IAM approfondira les droits d’accès et le cycle de vie des comptes ; un auditeur technique devra savoir vérifier ses résultats et distinguer une alerte automatique d’une faiblesse exploitable. La veille permanente reste indispensable pour actualiser ses connaissances.
La rigueur, la discrétion et la qualité rédactionnelle sont tout aussi importantes. Le consultant manipule des informations sensibles et doit pouvoir justifier ses conclusions. Il échange avec des administrateurs, des utilisateurs et des dirigeants, sans employer le même vocabulaire avec chacun.
Pour évaluer votre intérêt, demandez-vous si vous aimez enquêter, documenter vos raisonnements et expliquer un problème sans dramatiser. Les missions peuvent comporter des déplacements, des délais serrés ou, pour certains postes de réponse à incident, des astreintes. Ces conditions doivent être vérifiées avant l’embauche.
Choisir une formation selon son point de départ
Les recrutements visent fréquemment un niveau bac+5, parfois présenté comme bac+4/5 : diplôme d’ingénieur, master universitaire ou parcours spécialisé en informatique et cybersécurité. Un bac+3 peut constituer une étape avant une spécialisation ou permettre une première expérience technique.
Pour comparer les formations, examinez les prérequis, le volume de travaux pratiques, les projets, les stages et l’accès à l’alternance. Vérifiez aussi la nature exacte du diplôme ou du titre préparé : une inscription au RNCP et un grade universitaire ne désignent pas la même reconnaissance. Les intitulés commerciaux ne suffisent pas.
- Étudiant : privilégiez des bases informatiques solides, puis des projets et une alternance cohérents avec la spécialité visée.
- Professionnel du support, des systèmes ou des réseaux : valorisez votre expérience et complétez-la en audit, gestion des risques ou sécurité technique.
- Personne en reconversion sans socle informatique : prévoyez d’abord l’apprentissage des systèmes et réseaux avant une spécialisation exigeante.
Un laboratoire personnel, des exercices autorisés et un rapport d’audit anonymisé peuvent montrer votre méthode. Les certifications complètent éventuellement ce parcours, sans remplacer l’expérience. Pour un premier poste, la présence d’un encadrement et la possibilité de faire relire ses livrables sont des critères importants.
Salaires et débouchés : comparer le contenu des postes
La rémunération varie selon l’expérience, la localisation, la spécialité et les responsabilités. Les repères ci-dessous, publiés par Ynov pour 2023, permettent de situer une progression, mais ne constituent pas une garantie salariale actuelle.
| Profil | Rémunération brute annuelle |
|---|---|
| Sortie d’études | 35 000 € à 42 000 € |
| Junior, de 1 à 3 ans | 40 000 € à 50 000 € |
| Senior, plus de 5 ans | 55 000 € à 75 000 € |
L’Etudiant indique pour sa part 3 300 € à 3 700 € brut par mois au démarrage. Ces fourchettes ne reposent pas nécessairement sur les mêmes périmètres : comparez toujours le fixe annuel, le variable, les astreintes et les avantages plutôt qu’un montant isolé.
Les postes se trouvent dans les ESN, les cabinets spécialisés et les équipes de conseil internes. Les clients appartiennent notamment à la banque, l’assurance, l’industrie, la santé, aux aéroports et aux services publics. Pour chercher un emploi, combinez les intitulés « consultant SSI », « audit sécurité », « IAM » ou « gouvernance cyber » selon votre projet.
Avec l’expérience, les évolutions peuvent mener vers l’architecture sécurité, l’expertise technique, le pilotage de missions ou un poste de RSSI. Le meilleur point d’entrée reste un rôle dont les missions, l’accompagnement et les exigences correspondent réellement à vos acquis.
Partager cet article
Articles qui pourraient vous intéresser :
 Choisir une solution OSINT : automatisation et couverture multi-plateformes ne suffisent pas
 Pare-feu, EDR et Zero Trust : les unifier pour garder des solutions de cybersécurité lisibles
 IA cybersécurité : entre détection accélérée et attaques augmentées
 Master cybersécurité à Bordeaux : 4 critères pour choisir la formation qui garantit votre insertion