Diag cybersécurité : 1h30 gratuit ou 8 jours financés à 50 % ?
Un diag cybersécurité doit vous aider à décider quoi protéger en priorité, avec quel budget et dans quel ordre. Deux dispositifs répondent à des besoins différents : Cyberdépart de l’ANSSI, gratuit et réalisé en 1h30, et le Diag Cybersécurité Bpifrance, qui prévoit 8 jours d’intervention avec un financement de 50 %. Le bon choix dépend surtout de votre taille, de votre maturité et de la profondeur d’analyse recherchée.
Choisir entre un premier état des lieux et une analyse approfondie
Un diagnostic cybersécurité évalue votre exposition aux risques : vol de comptes, hameçonnage, rançongiciel, indisponibilité des logiciels ou perte de données. Il examine aussi votre organisation : qui gère les accès, comment les sauvegardes sont contrôlées et qui prend les décisions en cas d’incident.
L’objectif n’est pas de produire une liste de failles incompréhensible, mais un plan d’action adapté à votre activité. Une entreprise dépendante de son logiciel de production n’aura pas nécessairement les mêmes priorités qu’une structure dont les principaux actifs sont ses fichiers clients.
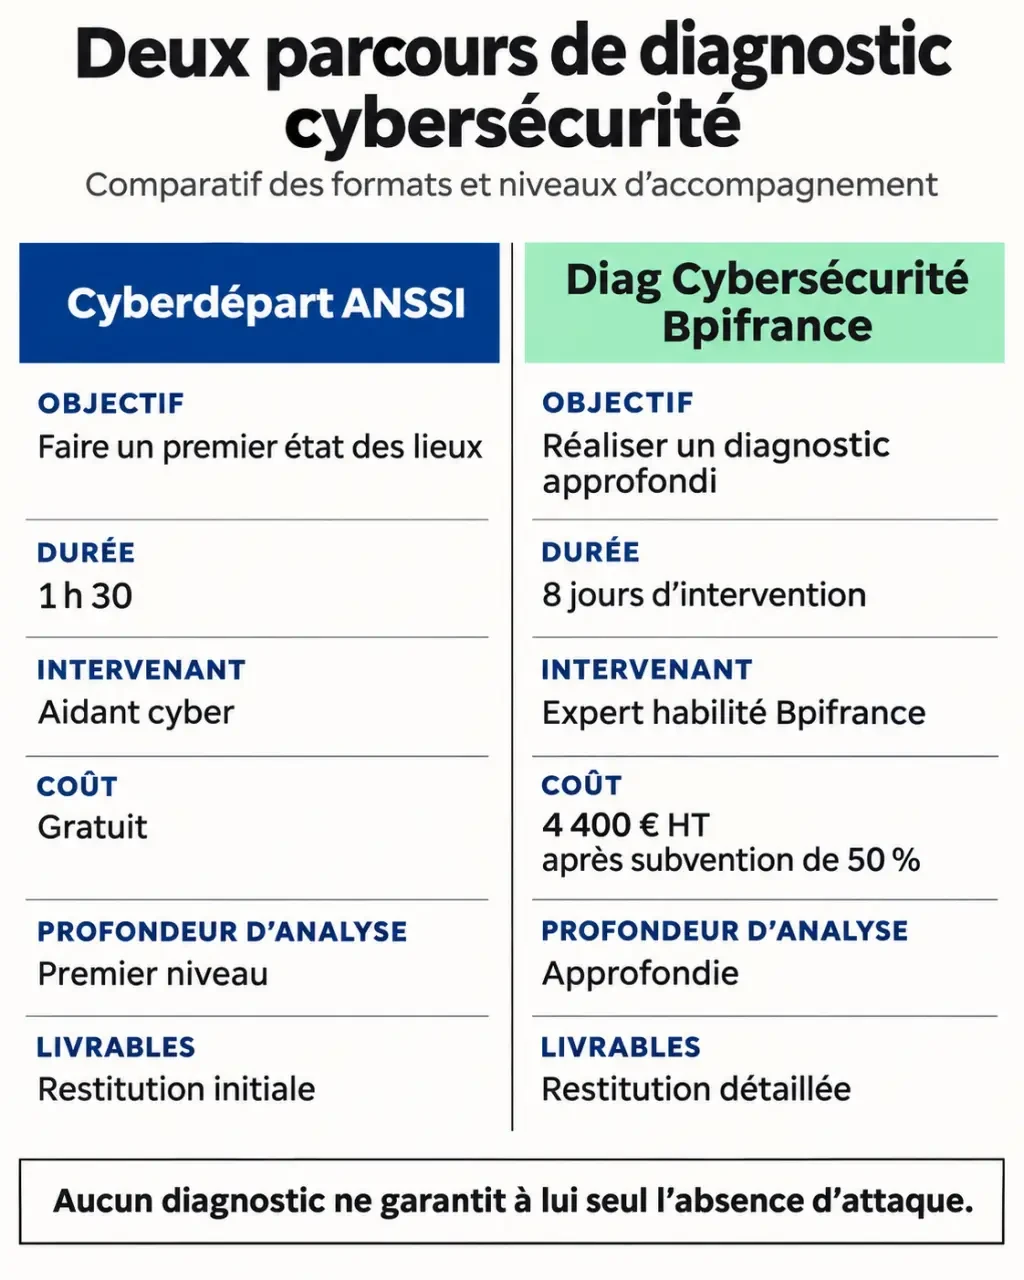
| Point de comparaison | Cyberdépart ANSSI | Diag Cybersécurité Bpifrance |
|---|---|---|
| Besoin principal | Faire un premier point et identifier les mesures essentielles | Approfondir les dimensions organisationnelles et techniques |
| Durée | 1h30 | 8 jours d’intervention |
| Intervenant | Aidant cyber | Expert habilité Bpifrance |
| Coût pour la structure | Gratuit | 4 400 € HT après subvention de 50 % |
| Résultat attendu | 6 mesures prioritaires, avec un suivi possible à 6 mois | Plan d’action priorisé et chiffré, sensibilisation et préparation à la crise |
Cyberdépart constitue une porte d’entrée pertinente si vous manquez de repères. Le dispositif Bpifrance répond davantage au besoin d’une direction qui souhaite arbitrer des investissements sur la base d’investigations approfondies. Aucun des deux ne constitue, à lui seul, une garantie contre les attaques ou une certification de conformité.
Vérifier l’éligibilité et le budget avant toute commande
Les profils concernés par chaque dispositif
Le Diag Cybersécurité Bpifrance vise notamment les PME indépendantes de plus de 10 salariés et les ETI de moins de 2 000 salariés, avec un effectif maximum de 250 personnes par site concerné. La taille ne suffit toutefois pas à établir l’éligibilité : l’indépendance, le secteur et le périmètre de la mission doivent être confirmés au moment de la demande.
Cyberdépart s’adresse notamment aux petites entreprises, associations et collectivités souhaitant commencer leur démarche, avec au moins 2 salariés requis. Une TPE trop petite pour le dispositif Bpifrance peut donc se tourner vers cette première évaluation, sous réserve des conditions applicables à sa structure.
Le coût du diagnostic n’est pas celui des corrections
Le Diag Cybersécurité Bpifrance représente un coût total de 8 800 € HT. La subvention de 50 % ramène le reste à charge à 4 400 € HT. Ce soutien s’inscrit dans France 2030. Faites confirmer les modalités financières et l’accord de prise en charge avant de démarrer la prestation.
Ce montant finance le diagnostic, pas automatiquement le remplacement d’un serveur, l’achat de licences ou l’accompagnement à la mise en œuvre. D’éventuelles aides complémentaires, notamment liées à la DGA pour certaines entreprises concernées, doivent être examinées séparément, sans présumer de leur attribution ni de leur cumul.
Plusieurs Diag peuvent être envisagés pour une même entreprise, à raison d’un par site, sous réserve de validation. Si vous avez déjà bénéficié d’un accompagnement, signalez-le : une succession de diagnostics doit répondre à des périmètres distincts, pas reproduire une mission déjà financée.
Comprendre ce qui se passe pendant les 8 jours d’intervention
Les 8 jours du Diag Bpifrance correspondent à une charge d’intervention, et non nécessairement à huit journées consécutives. Le calendrier, la présence sur site et les échanges à distance sont à convenir avec l’expert. Le parcours s’organise autour de quatre étapes.
- Pré-cadrage : un échange précise votre activité, vos dépendances numériques, les sites concernés et les attentes de la direction.
- Diagnostic organisationnel : les entretiens et l’examen des pratiques évaluent les responsabilités, la gestion des accès, les sauvegardes, la sensibilisation et la préparation aux incidents.
- Diagnostic technique : les vérifications et tests convenus recherchent les vulnérabilités sur le périmètre autorisé.
- Restitution : l’expert présente les constats, les priorités et les recommandations chiffrées pour permettre les arbitrages.
Le volet technique mérite un cadrage explicite. Demandez quels équipements, applications et accès seront examinés, avec quelles méthodes et quelles précautions pour la production. Un diagnostic n’inclut pas nécessairement un test d’intrusion exhaustif : cette différence doit apparaître clairement dans la proposition.
La sensibilisation du comité de direction permet de relier les vulnérabilités aux conséquences métier. La préparation à la crise doit également rendre les premières décisions plus simples : qui alerter, qui peut isoler un système et comment poursuivre les activités essentielles.
Préparer la demande et encadrer la confidentialité
Pour Bpifrance, commencez par le formulaire officiel « Testez votre éligibilité » ou par votre interlocuteur Bpifrance. Vérifiez ensuite l’habilitation de l’expert proposé et sa compréhension de votre environnement. Pour Cyberdépart, utilisez le parcours officiel de demande de diagnostic de l’ANSSI, qui permet la mise en relation avec un Aidant cyber.
L’Aidant cyber intervient dans un cadre de neutralité et de bienveillance défini par une charte. Il vous aide à identifier des mesures accessibles sans transformer cet échange court en audit technique approfondi. Pour toute prestation, faites préciser les engagements de confidentialité plutôt que de supposer que toutes les informations peuvent circuler librement.
Avant le premier rendez-vous, rassemblez les éléments utiles sans transmettre spontanément de secrets techniques :
- la liste des sites, logiciels critiques et principaux prestataires informatiques ;
- les contacts de la direction, du référent informatique et de l’infogérant ;
- une description des sauvegardes et des derniers tests de restauration ;
- les procédures existantes et les incidents déjà rencontrés.
Précisez qui recevra le rapport, comment il sera transmis et quelles règles s’appliqueront à sa conservation. Les tests techniques nécessitent une autorisation et un périmètre définis. Les mots de passe ne doivent pas être envoyés par courriel pour faciliter la préparation.
Transformer le rapport en décisions et en preuves de progrès
À la restitution, demandez pour chaque action un responsable, une échéance, une estimation budgétaire et un résultat vérifiable. « Améliorer les sauvegardes » reste trop vague ; « tester la restauration du logiciel de facturation avec le prestataire » donne une tâche concrète et contrôlable.
Choisissez une activité vitale comme ancre du plan d’action : facturer, expédier ou produire. Remontez ensuite ses dépendances, du logiciel aux comptes administrateurs, puis aux sauvegardes et au prestataire. Ce raisonnement révèle parfois qu’un équipement apparemment secondaire bloque toute la chaîne. Il aide à investir là où une interruption ferait réellement dériver l’entreprise, plutôt que sur la faille la plus spectaculaire du rapport.
Les premières décisions peuvent concerner l’authentification multifacteur, la suppression des comptes inutilisés, les mises à jour ou la restauration des données. Leur ordre dépend des constats. Les chantiers plus structurants, comme un plan de continuité d’activité ou un plan de reprise d’activité, demandent un budget et un pilotage dédiés.
Avant de signer, exigez donc trois éléments : un périmètre compréhensible, des livrables exploitables et un coût confirmé. Après le diagnostic, prévoyez une revue des actions avec la direction. C’est leur mise en œuvre, et non la seule réception du rapport, qui réduit votre exposition au risque cyber.
- Diag cybersécurité : 1h30 gratuit ou 8 jours financés à 50 % ? - 19 novembre 2026
- Job cybersécurité : ciblez les missions, pas seulement l’intitulé du poste - 18 novembre 2026
- Poste en cybersécurité : choisir ses missions avant de comparer les offres - 17 novembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Sécurité des absences en entreprise : RGPD, accès restreints et pièges à éviter
 Logiciel de gestion de mots de passe en entreprise : coffre-fort chiffré, audit et adoption sans friction
 Cnam cybersécurité : certificat, ingénieur ou master, quel parcours pour changer de niveau ?
 Travailler dans la cybersécurité : le bac+5 n’est pas la seule porte d’entrée