Travailler dans la cybersécurité : le bac+5 n’est pas la seule porte d’entrée
Travailler dans la cybersécurité ne signifie pas forcément devenir ingénieur ou traquer des pirates toute la journée. Le secteur accueille des spécialistes des réseaux, des analystes, des auditeurs et des profils tournés vers la gestion des risques. Pour y entrer, le plus important est de choisir une première fonction réaliste, puis de construire les compétences et l’expérience correspondantes.
Choisir un métier à partir de ses missions réelles
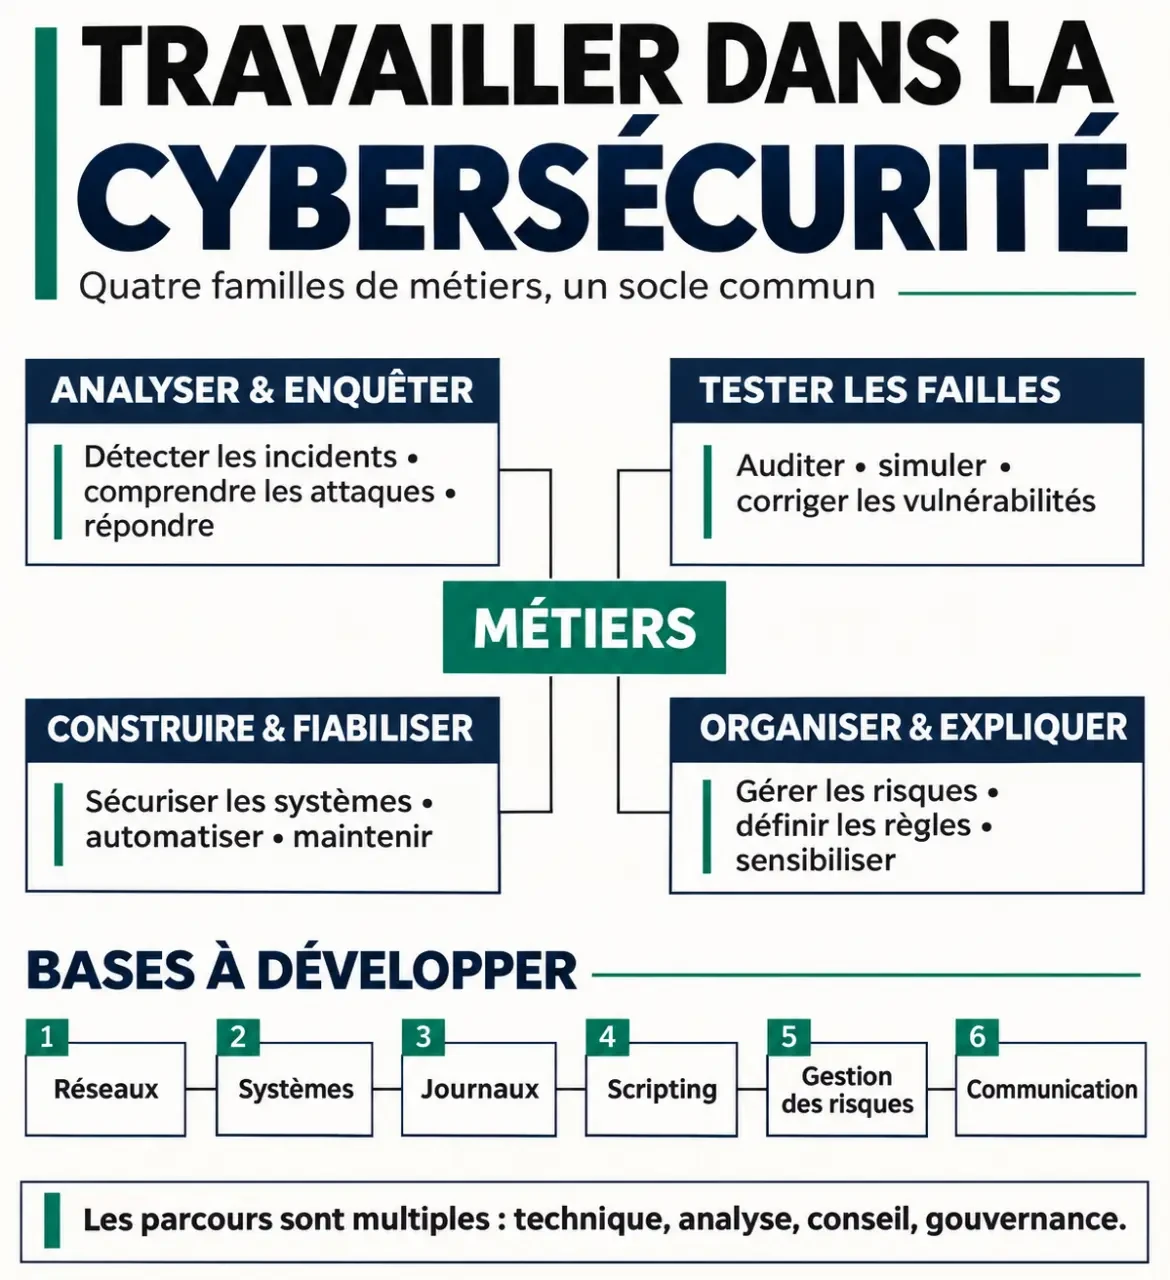
La cybersécurité consiste à protéger les systèmes informatiques, les données et les activités qui en dépendent. Cela suppose de prévenir les incidents, de détecter les attaques et de rétablir les services lorsqu’un problème survient. L’ANSSI recense plus de 20 métiers et distingue 4 grands domaines de compétences : il existe donc plusieurs façons de contribuer à cette protection.
| Votre préférence | Métiers à explorer | Travail concret |
|---|---|---|
| Enquêter et analyser | Analyste SOC, analyste en réponse à incident | Examiner des alertes, rechercher des traces et comprendre une intrusion. |
| Tester et chercher des failles | Pentester, auditeur technique | Évaluer une sécurité dans un périmètre autorisé, puis proposer des corrections. |
| Construire et fiabiliser | Administrateur sécurité, ingénieur sécurité, architecte | Configurer des protections et concevoir des infrastructures plus robustes. |
| Organiser et expliquer | Consultant en gouvernance, auditeur, chef de projet cyber | Évaluer les risques, piloter des actions et accompagner les équipes. |
Un SOC, ou centre opérationnel de sécurité, surveille les événements suspects. Un CERT ou CSIRT intervient notamment dans la réponse aux incidents. Les fonctions de gouvernance, risques et conformité, souvent regroupées sous le sigle GRC, traduisent les enjeux de sécurité en décisions et en procédures.
Pour choisir, cherchez le noyau de chaque mission : quelle ressource faut-il préserver, et pour permettre quelle activité ? Protéger les accès d’un hôpital, par exemple, ne consiste pas seulement à renforcer des mots de passe ; il faut aussi permettre aux soignants d’accéder aux informations nécessaires. Ce raisonnement aide à distinguer une mesure techniquement séduisante d’une protection réellement utile. C’est aussi une excellente manière d’expliquer votre motivation en entretien.
Construire son parcours sans viser automatiquement un bac+5
Du lycée aux premières fonctions techniques
Au lycée, un bac général avec NSI ou sciences de l’ingénieur, un bac STI2D ou un bac professionnel CIEL constituent des points de départ possibles. Aucun ne dispense ensuite d’acquérir de solides bases informatiques. Le choix dépend surtout de votre manière d’apprendre et des conditions d’admission des formations envisagées.
Après le bac, un BTS orienté informatique et réseaux ou un BUT réseaux et télécommunications permet de construire ces fondations. Une licence professionnelle peut compléter le parcours. Ces cursus peuvent conduire vers l’administration, le support spécialisé ou certaines fonctions de sécurité opérationnelle, selon les compétences acquises et l’expérience en entreprise.
Un master informatique spécialisé ou une école d’ingénieurs permet d’approfondir la conception, l’expertise et la conduite de projets. Le bac+5 est recommandé pour de nombreux postes d’encadrement, mais il n’est pas une condition universelle pour débuter. L’architecture et la responsabilité d’un système d’information demandent aussi une expérience qui ne s’acquiert pas uniquement en cours.
En reconversion, partir de ses acquis
Un administrateur système peut évoluer vers la sécurité des infrastructures ; un développeur vers la sécurité applicative ; un professionnel de l’audit vers la GRC. Sans expérience informatique, une étape en support ou en administration peut être plus réaliste qu’une candidature immédiate en pentest.
Pour comparer les formations, examinez les prérequis, les travaux pratiques, l’accompagnement et la place de l’alternance. Les labels SecNumedu et SecNumedu-FC de l’ANSSI constituent des repères à examiner selon le cursus. Vérifiez également la nature exacte du diplôme ou du titre délivré : une appellation commerciale ne suffit pas à apprécier sa reconnaissance.
Développer des compétences que l’on peut démontrer
Pour un poste technique, commencez par comprendre les réseaux, les systèmes Linux et Windows, les droits d’accès et les journaux d’événements. Ajoutez progressivement le scripting, les principes de cryptographie et la sécurité des applications. L’objectif n’est pas de connaître tous les outils, mais de savoir expliquer ce que vous observez et pourquoi vous intervenez.
Pour la gouvernance, travaillez l’analyse de risques, la rédaction, la gestion de projet et la compréhension des contraintes métier. Une culture technique reste nécessaire pour dialoguer avec les équipes. Dans toutes les spécialités, l’anglais professionnel facilite la lecture de documentation et la veille.
- Rigueur : consigner les vérifications et distinguer les faits des hypothèses.
- Pédagogie : expliquer une vulnérabilité sans noyer son interlocuteur dans le jargon.
- Curiosité : actualiser ses connaissances sans courir après chaque nouvel outil.
- Éthique : respecter la confidentialité et les autorisations de test.
Les certifications peuvent soutenir une candidature lorsqu’elles correspondent au poste : CEH pour certains parcours de sécurité offensive, CISA pour l’audit, ISO 27001 Lead Implementer pour le management de la sécurité. La CISSP concerne plutôt des professionnels expérimentés. Vérifiez les prérequis avant de financer une préparation : une certification complète l’expérience, elle ne la remplace pas.
Transformer sa formation en première expérience
L’alternance et les stages permettent de découvrir les contraintes absentes des exercices : procédures internes, systèmes anciens, arbitrages budgétaires et coopération avec les utilisateurs. Privilégiez une mission encadrée, avec des tâches identifiables, plutôt qu’un intitulé impressionnant sans accompagnement.
Sans expérience professionnelle, construisez un petit portfolio. Un laboratoire personnel isolé peut servir à configurer un réseau, centraliser des journaux ou analyser une alerte simulée. Les compétitions CTF permettent aussi de pratiquer, mais leurs énigmes ne représentent qu’une partie du travail quotidien.
- Choisissez une fonction cible et relevez les compétences récurrentes dans ses offres.
- Réalisez un projet qui démontre quelques-unes de ces compétences.
- Rédigez une synthèse : objectif, méthode, résultat, limites et corrections proposées.
- Adaptez votre CV en présentant ces réalisations plutôt qu’une longue liste de logiciels.
En entretien, préparez-vous à décrire votre raisonnement, y compris lorsque vous ne connaissez pas la réponse. Pour un poste technique, expliquez vos étapes de vérification. Pour un poste GRC, montrez comment vous priorisez un risque. Ne testez jamais un système tiers sans autorisation explicite et ne publiez aucune donnée confidentielle dans votre portfolio.
Évaluer le salaire, les débouchés et les conditions de travail
Le secteur représente 10 milliards d’euros de chiffre d’affaires en France, selon la Direction générale des entreprises en 2026, avec plus de 15 000 recrutements prévus d’ici 2030. L’APEC indiquait en 2022 que les offres d’emploi cadres avaient quasiment doublé en 5 ans. Ces indicateurs ne garantissent toutefois pas une embauche sans spécialisation ni pratique.
| Expérience | Repère de rémunération brute annuelle |
|---|---|
| Sortie d’études | 35 000 € à 42 000 € |
| Junior, 1 à 3 ans | 40 000 € à 50 000 € |
| Senior, plus de 5 ans | 55 000 € à 75 000 € |
Ces fourchettes sont indicatives : localisation, spécialité, responsabilités et employeur modifient la rémunération. Comparez aussi les astreintes, les horaires décalés, les déplacements et l’encadrement. Certains postes de surveillance ou de réponse à incident imposent des contraintes particulières ; le télétravail n’est pas systématique.
Les candidatures peuvent viser les cabinets de conseil, les prestataires spécialisés ou les équipes internes de la banque, de l’industrie, de la santé et des administrations. Avec l’expérience, les évolutions incluent l’expertise, l’architecture, le conseil senior ou la fonction de RSSI. Pour commencer, choisissez surtout un environnement où vous pourrez apprendre, documenter vos décisions et prendre progressivement des responsabilités.
- Travailler dans la cybersécurité : le bac+5 n’est pas la seule porte d’entrée - 10 novembre 2026
- Alternance cybersécurité Nexa : un rythme de 1 semaine en cours, 3 en entreprise - 9 novembre 2026
- WTTJ et recrutement SaaS : attirer des candidats sans confondre visibilité et efficacité - 8 novembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Pare-feu, EDR et Zero Trust : les unifier pour garder des solutions de cybersécurité lisibles
 IA cybersécurité : entre détection accélérée et attaques augmentées
 140 offres d’alternance cybersécurité en Île-de-France : missions RSSI, risques et profils Bac+4/Bac+5
 Master cybersécurité à Bordeaux : 4 critères pour choisir la formation qui garantit votre insertion