Formation cybersécurité en e-learning : choisir le parcours adapté pour sécuriser votre entreprise
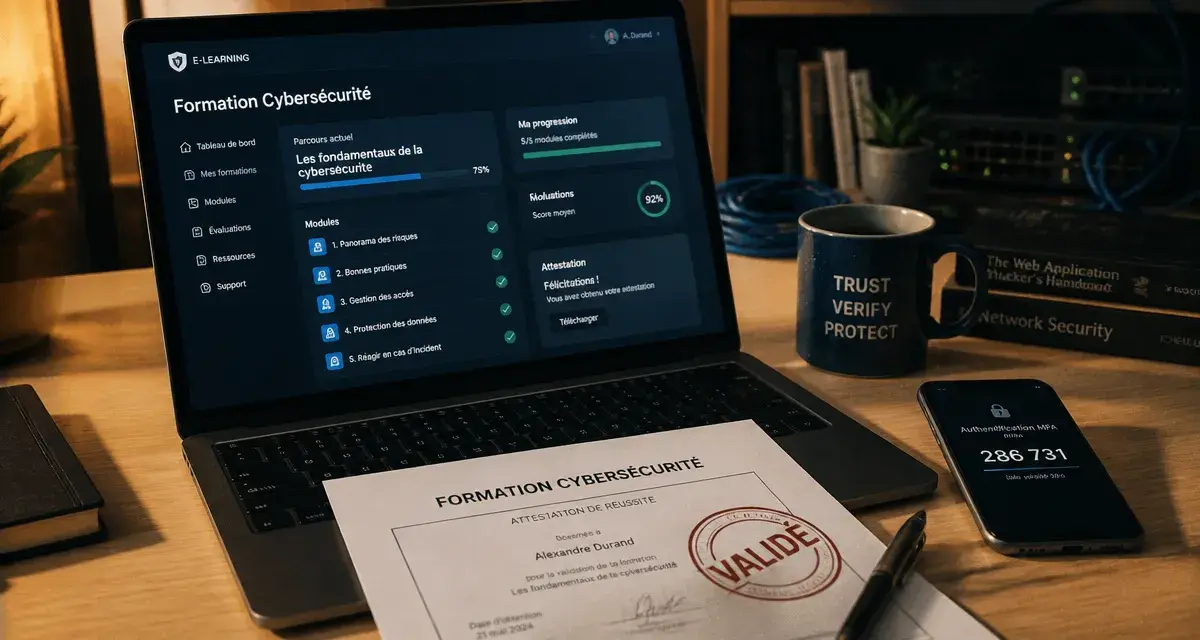
Face à des menaces numériques qui évoluent en permanence, la montée en compétences des collaborateurs est devenue le premier rempart des organisations. Opter pour une formation en cybersécurité au format e-learning permet de concilier flexibilité opérationnelle et exigence pédagogique. Que vous souhaitiez sensibiliser vos équipes aux risques d’ingénierie sociale ou former vos administrateurs aux protocoles de sécurisation avancés, le choix d’un parcours adapté est une étape décisive pour garantir la résilience de votre infrastructure.
Objectifs pédagogiques et compétences visées
L’apprentissage à distance en cybersécurité dépasse désormais la simple consultation de vidéos. Les programmes actuels, structurés en modules progressifs, répondent à des objectifs opérationnels précis. À l’issue de son parcours, l’apprenant doit être capable d’identifier une tentative de phishing, de sécuriser un poste de travail nomade ou d’appliquer les bonnes pratiques liées à la gestion des mots de passe et à l’authentification multifacteur.
Au-delà de la théorie, la formation favorise l’acquisition de réflexes immédiats face à un incident. Le contenu s’articule autour de trois axes : la compréhension des vulnérabilités, la mise en œuvre des mesures de défense et la conformité aux chartes informatiques internes. Cette approche pragmatique garantit que chaque heure de formation se traduit par une réduction tangible du risque cyber au sein de l’entreprise.
Programmes : de la sensibilisation à l’expertise technique
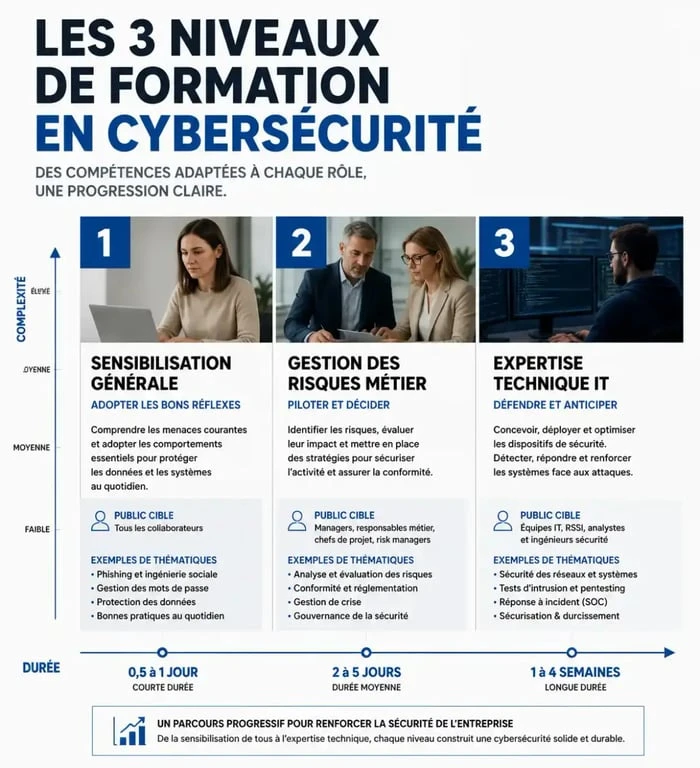
La diversité des offres e-learning permet de segmenter l’apprentissage selon le profil des collaborateurs. Il est nécessaire de distinguer les formations de sensibilisation générale, destinées à l’ensemble des salariés, des parcours techniques réservés aux profils IT.
Le niveau de sensibilisation s’adresse aux utilisateurs finaux. Il traite de la protection des accès, de la sécurisation des données professionnelles et des risques liés aux réseaux Wi-Fi publics. L’objectif est de transformer chaque collaborateur en un maillon fort de la chaîne de sécurité.
Pour les administrateurs réseau ou les techniciens, les modules approfondissent des sujets comme la sécurisation des annuaires, notamment Azure Active Directory, la gestion des permissions ou l’utilisation d’outils de diagnostic de vulnérabilités. Ces formations incluent souvent des mises en situation pratique pour simuler une intrusion et tester la réactivité des systèmes de défense.
L’acquisition de compétences en cybersécurité demande un flux constant. Une formation trop rapide ou trop dense sans pratique régulière laisse peu de traces dans les habitudes de travail. Le fractionnement des modules permet à l’apprenant d’absorber les concepts techniques à son rythme tout en consolidant chaque acquis avant d’aborder une nouvelle menace, évitant ainsi la saturation cognitive.
Modalités pratiques : durée, financement et accès
Le format e-learning offre une souplesse d’accès immédiate, permettant aux collaborateurs de débuter leur montée en compétences sans délai logistique. La durée varie selon la profondeur du programme : de quelques heures pour une sensibilisation rapide à plusieurs jours pour une spécialisation technique.
| Type de formation | Durée moyenne | Public cible |
|---|---|---|
| Sensibilisation générale | 1h à 3h | Tous les salariés |
| Gestion des risques métier | 1 à 2 jours | Managers et référents |
| Expertise technique IT | 3 à 5 jours | Administrateurs système |
Le financement est un levier majeur. De nombreux organismes sont certifiés Qualiopi, ce qui facilite la prise en charge par les OPCO. Il est recommandé de vérifier les conditions de prise en charge et de solliciter un conseiller formation pour monter un dossier complet avant l’inscription.
Réassurance pédagogique et preuves de sérieux
La qualité d’une formation en ligne repose sur des indicateurs concrets. La délivrance d’une attestation de fin de formation constitue la preuve indispensable pour valider la montée en compétences auprès des services RH ou de la direction de la sécurité des systèmes d’information (RSSI).
Certains prestataires proposent un tutorat optionnel, permettant aux apprenants d’échanger avec des experts métiers pour lever des blocages techniques. Ce suivi personnalisé transforme une simple lecture de modules en un véritable parcours d’accompagnement. Enfin, la qualité des supports téléchargeables, la mise à jour régulière des contenus face aux nouvelles menaces et la possibilité de personnaliser la formation en intégrant la charte informatique de votre entreprise sont des critères de sélection déterminants pour garantir la pertinence de l’investissement pédagogique.

- Formation cybersécurité en e-learning : choisir le parcours adapté pour sécuriser votre entreprise - 20 septembre 2026
- Master cybersécurité à Bordeaux : 4 critères pour choisir la formation qui garantit votre insertion - 19 septembre 2026
- Un logiciel QHSE SaaS centralise les écarts sans éloigner les équipes terrain - 18 septembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Word, Excel, systèmes et matériel : les outils informatiques à ne pas confondre
 Outils de gestion : choisir le noyau logiciel avant d’empiler les applications
 Moving to cloud computing : choisir la bonne stratégie entre lift and shift, replatforming et refactorisation
 Integrated business solutions : centraliser IT, ERP et services B2B sans multiplier les prestataires